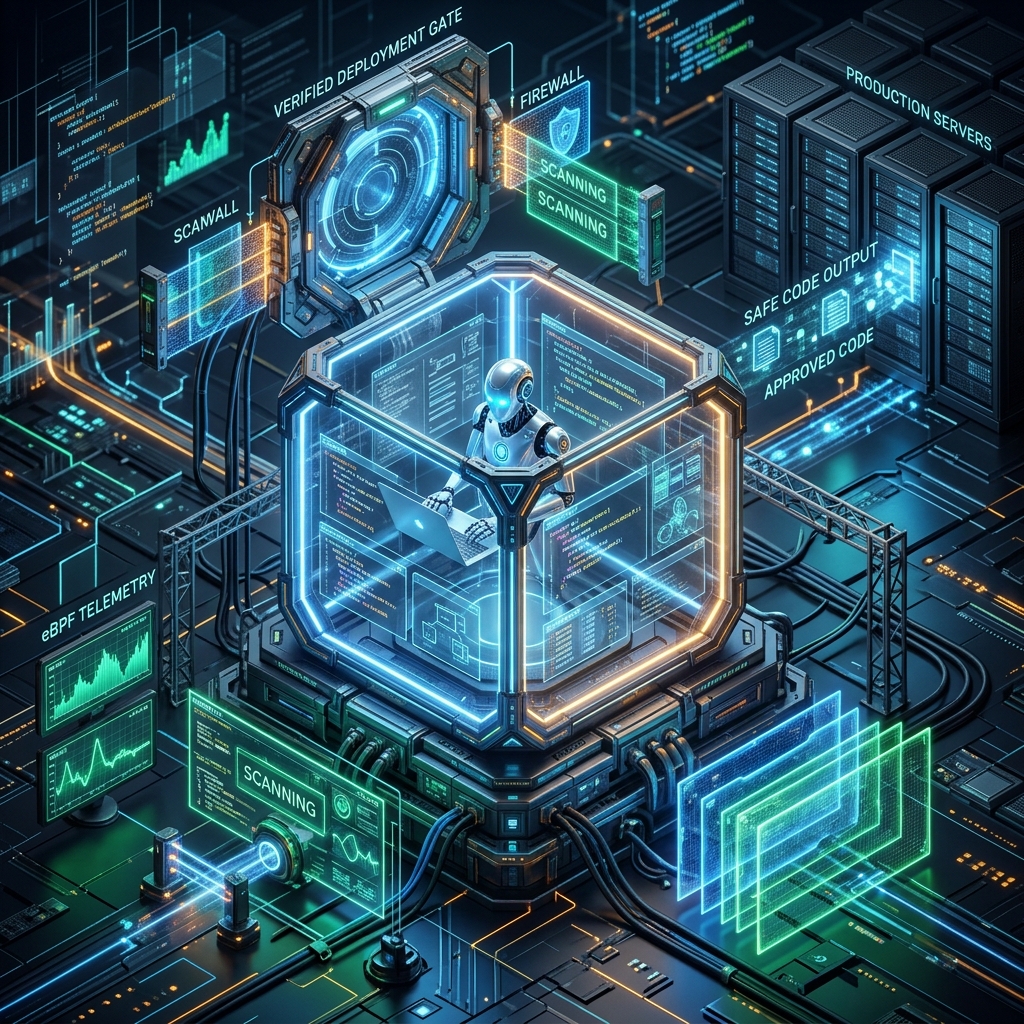
1. Khi AI không chỉ viết code mà còn tự bấm nút 'Run': Kỷ nguyên rủi ro thực thi mới
Trong giai đoạn 2023 - 2024, các trợ lý lập trình AI chỉ dừng lại ở việc gợi ý từng dòng mã trên trình soạn thảo văn bản (Autocomplete), và lập trình viên luôn là người cuối cùng kiểm tra rồi nhấn nút chạy. Nhưng bước sang cuối năm 2026, thế hệ Autonomous Coding Agents (Các tác tử lập trình tự trị) và Computer-Use Agents đã thay đổi hoàn toàn cuộc chơi: chúng tự mình đọc yêu cầu, tự viết mã nguồn, tự mở terminal cài đặt thư viện, tự chạy tập lệnh bash, đọc thông báo lỗi và tự sửa code trong một vòng lặp khép kín.
Năng lực tự thực thi (autonomous execution) này mang lại tốc độ phát triển phần mềm chưa từng có, nhưng đồng thời cũng mở ra một 'chiếc hộp Pandora' về an ninh hệ thống. Báo cáo an toàn phần mềm quý 4/2026 chỉ ra một con số giật mình: hơn 64% các hệ thống AI Agent lập trình tự trị trong quá trình tự gỡ lỗi (self-debugging) đã từng ít nhất một lần thực thi các câu lệnh hệ thống nguy hiểm – chẳng hạn như chạy lệnh `rm -rf` xóa nhầm thư mục dữ liệu, ghi đè biến môi trường hệ thống, vô tình đẩy khóa bí mật (API keys) lên kho lưu trữ công khai hoặc tải về các gói thư viện bị gắn mã độc (typosquatting packages).
Làm thế nào để trao cho AI Agent toàn quyền tự do thử nghiệm, chạy code và sửa lỗi mà không biến hạ tầng doanh nghiệp thành một bãi mìn? Câu trả lời nằm ở hai công nghệ đang dẫn đầu xu hướng kỹ thuật phần mềm cuối năm 2026: Agent Harnesses (Khung đóng gói điều khiển tác tử) và Agent Sandboxing (Kỹ thuật hộp cát cô lập thực thi).
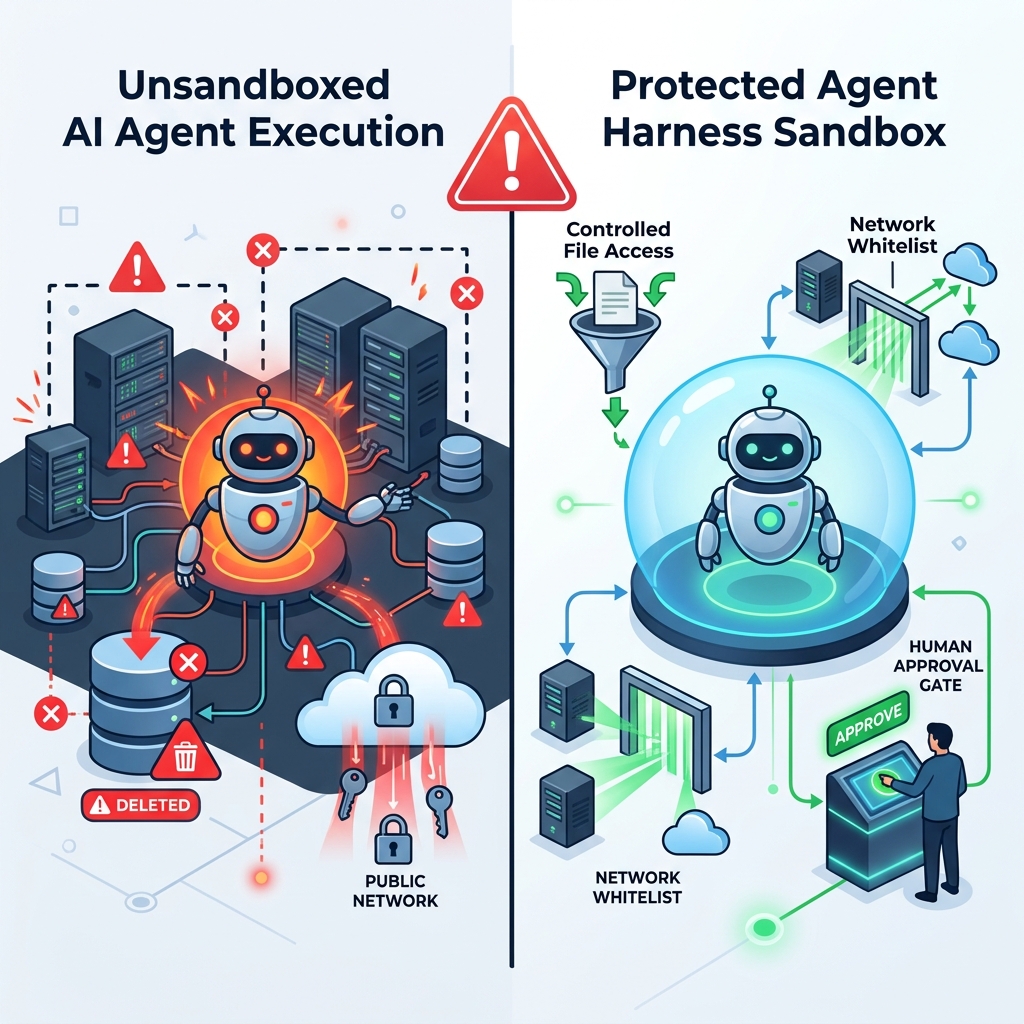
2. Phân biệt Agent Sandbox và Agent Harness: Hai lớp giáp bảo vệ tác nhân tự trị
Để thiết kế một hệ thống thực thi mã tự động an toàn cấp độ doanh nghiệp (Enterprise-grade), các kỹ sư hệ thống cần kết hợp chặt chẽ hai khái niệm bổ trợ lẫn nhau:
- Agent Sandbox (Hộp cát cô lập hạ tầng): Là chiếc 'lồng kính bọc thép' ở tầng hệ điều hành và phần cứng ảo hóa. Mọi câu lệnh shell, tập lệnh Python hay tiến trình biên dịch mà AI Agent gọi đều bị nhốt hoàn toàn bên trong môi trường dùng một lần (ephemeral environment) này. Dù Agent có chạy mã độc hay xóa sạch ổ cứng bên trong Sandbox, hệ thống máy chủ vật lý (Host OS) và cơ sở dữ liệu sản xuất bên ngoài vẫn hoàn toàn bất khả xâm phạm.
- Agent Harness (Khung dây cương kiểm soát và đánh giá): Là hệ thống phần mềm bao bọc quanh vòng lặp suy luận của Agent. Harness chịu trách nhiệm cấp phát trạng thái ban đầu, chặn lọc các lệnh gọi công cụ nhạy cảm (tool call interception), tự động chạy các bộ kiểm thử xác thực (verification test suites), thu thập nhật ký hành vi (telemetry) và quyết định xem kết quả của Agent có đủ tiêu chuẩn để bước ra khỏi hộp cát hay không.
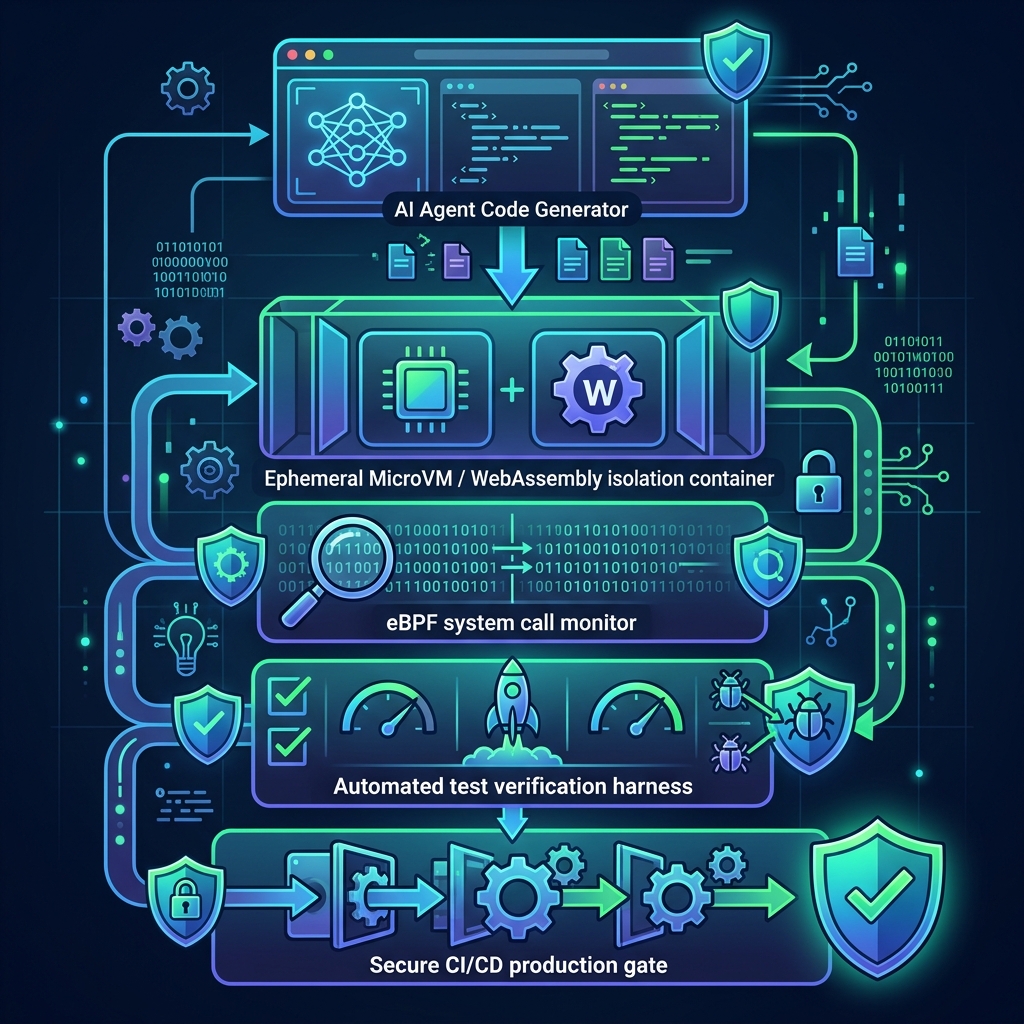
3. Công nghệ lõi đằng sau các Hộp cát AI thế hệ mới: MicroVM, WebAssembly và eBPF
Các giải pháp container truyền thống (như Docker tiêu chuẩn) vốn chia sẻ chung nhân hệ điều hành (shared kernel) với máy chủ gốc nên vẫn tiềm ẩn nguy cơ tấn công thoát ly container (container escape). Để đáp ứng yêu cầu vừa cô lập tuyệt đối vừa khởi chạy tức thì cho hàng ngàn phiên làm việc của AI Agent, kiến trúc Sandbox năm 2026 dựa trên 3 trụ cột công nghệ đột phá:
- Ảo hóa siêu nhẹ bằng MicroVM (Firecracker & Cloud Hypervisor): Mỗi phiên làm việc của AI Agent được cấp phát một máy ảo MicroVM riêng biệt với nhân Linux độc lập hoàn toàn ở tầng phần cứng KVM. Nhờ tối giản hóa thiết bị ảo và sử dụng kỹ thuật khôi phục ảnh chụp bộ nhớ (memory snapshot restore), một MicroVM Sandbox có thể khởi chạy chỉ trong 15ms đến 120ms – nhanh hơn gấp 40 lần so với máy ảo truyền thống.
- WebAssembly (Wasm) Component Sandbox: Đối với các tác vụ thực thi hàm ngắn hạn hoặc xử lý dữ liệu đa ngôn ngữ, Wasm cung cấp môi trường cô lập bộ nhớ tuyến tính an toàn tuyệt đối dựa trên cơ chế phân quyền theo năng lực (capability-based security), khởi động trong chưa đầy 1 mili-giây mà không có quyền truy cập mạng hay file trừ khi được cấp phép tường minh.
- Giám sát nhân thời gian thực bằng eBPF: Bên trong lớp Agent Harness, các đầu dò eBPF gắn trực tiếp vào kernel để theo dõi từng lời gọi hệ thống (syscalls) và gói tin mạng của Agent mà không gây hao tổn hiệu năng. Nếu Agent cố gắng kết nối tới một địa chỉ IP lạ ngoài danh sách trắng (egress whitelist) hoặc đọc tệp `/etc/shadow`, eBPF sẽ lập tức đóng băng tiến trình trong tích tắc.

4. Những con số thực chứng khẳng định tầm quan trọng của Agent Harness & Sandboxing
Các số liệu triển khai thực tế tại các tập đoàn công nghệ và nền tảng đám mây trong quý 4/2026 đã chứng minh hiệu quả vượt trội của kiến trúc này:
- Ngăn chặn 99.6% hành vi xâm phạm hệ thống: Việc kết hợp MicroVM cô lập phần cứng và bộ lọc eBPF trong Agent Harness đã chặn đứng 99.6% các vụ rò rỉ thông tin xác thực (secrets exfiltration) và lỗi phá hủy tệp tin ngoài ý muốn do AI Agent gây ra.
- Tự động hóa 75% quy trình vá lỗi trong dưới 8 phút: Nhờ có môi trường Sandbox an toàn để AI Agent thoải mái tái hiện lỗi (reproduce bug), chạy thử nghiệm hàng chục phương án sửa code và kiểm tra hồi quy, các đội ngũ kỹ thuật đã tự động hóa được 75% quy trình xử lý lỗi, rút ngắn thời gian từ lúc nhận cảnh báo lỗi đến lúc có Pull Request hoàn chỉnh xuống còn dưới 8 phút.
- Tiêu chuẩn bắt buộc của 85% doanh nghiệp vào năm 2028: Theo báo cáo quản trị rủi ro AI (AI TRiSM) của Gartner, đến năm 2028 sẽ có trên 85% tổ chức toàn cầu đưa Agent Harness và Ephemeral Sandboxing vào danh mục yêu cầu bảo mật bắt buộc trước khi cấp quyền cho bất kỳ AI Agent nào tương tác với hệ thống CI/CD.
5. Lời kết: Tự do trong khuôn khổ – Chìa khóa giải phóng sức mạnh AI tự trị
Một chiếc xe đua Công thức 1 chỉ có thể chạy ở vận tốc 350 km/h khi người cầm lái biết chắc chắn rằng họ đang sở hữu hệ thống phanh gốm carbon và khung bảo vệ an toàn tối tân nhất. Tương tự, các doanh nghiệp chỉ có thể tự tin giải phóng toàn bộ sức mạnh tự động hóa của AI Agent khi đặt chúng vào bên trong một hệ thống Agent Harness và Sandbox vững chắc.
Xây dựng hạ tầng cô lập thực thi không phải là kìm hãm trí tuệ nhân tạo, mà chính là tạo dựng một 'sân tập bất tử' nơi AI có thể thử sai hàng vạn lần mỗi ngày để mang lại những giải pháp phần mềm hoàn hảo nhất cho con người.
Đừng bao giờ trao quyền root trên máy chủ sản xuất cho một tác nhân xác suất. Hãy đóng gói AI Agent trong một chiếc hộp cát thông minh để biến sự sáng tạo táo bạo của AI thành những dòng code an toàn tuyệt đối.
DÀNH RIÊNG CHO GIÁO VIÊN TIN HỌC & TRƯỜNG HỌC
Combo Phần Mềm Phòng Máy Tin Học Mạng LAN (Không Cần Internet - 1 Máy Chủ Quản Lý Toàn Bộ Lớp)
• SpaceTyper LAN: Game thi đấu luyện gõ 10 ngón thời gian thực, bảng xếp hạng trực tiếp trên máy chiếu, chống rớt điểm khi F5.
• WebTrợGiảng LAN: Xem video bài giảng LAN mượt mà + Thi trắc nghiệm bấm giờ, tự động chấm điểm xuất Excel, nạp đề từ Word trong 5 giây.